TSCM检测与普通查窃听器、查偷拍到底有什么区别
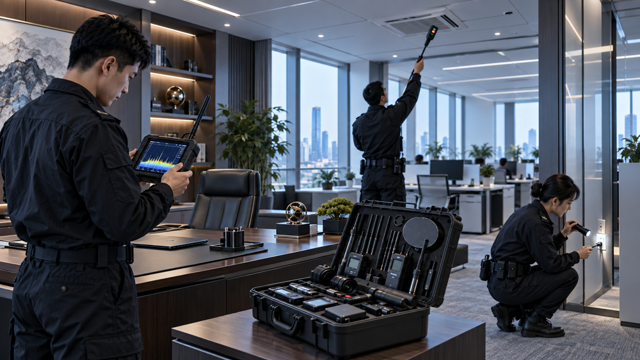
本文从目标、范围、设备、人员、数据、报告和后续治理七个方面,系统比较专业TSCM检测与单纯窃听器、偷拍摄像头排查的差异,并说明不同需求应如何选择服务。
2026-09-11
涉密人员懂保密,管理人员会管理:企业年度培训为什么必须“两端一起抓”
年度企业涉密及管理人员保密培训不是为了重复强调抽象口号,而是围绕“涉密人员怎样守住岗位边界,管理人员怎样把要求转化为责任、审批、现场和技术控制”建立一套更清晰的判断框架。课程以涉密人员的岗位责任、义务与常见行为边界、管理人员如何落实岗位责任和流程审批、商业秘密保护的基础判断与重点场景控制等内容为重点,适合企业涉密岗位人员、研发、销售、采购、投标和项目关键人员、部门负责人及业务管理者学习。其核心价值,是帮助企业把风险认知转化为岗位动作,并为后续制度、流程和技术措施建立共同语言。
2026-07-30
环境安全检测不是测甲醛:企业真正需要了解的TSCM检测是什么
本文厘清TSCM环境安全检测与空气质量、装修污染等常规环境检测的概念差异,说明其保护对象、检查范围、技术方法和交付价值,帮助企业正确理解反窃听、反偷拍背后的系统性风险管理。
2026-09-11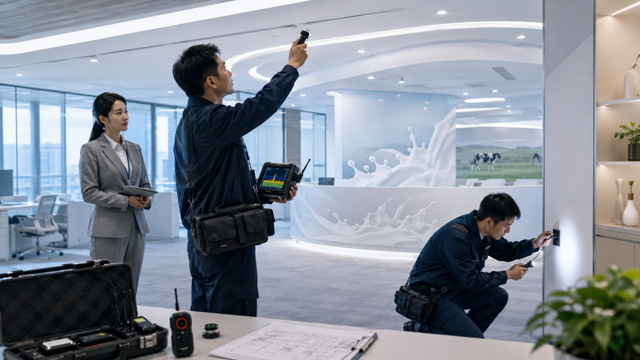
装修交付前为什么要做反窃听检测?某大型集团北京商务运营中心真实案例
2021年,某国内大型集团在北京建设新的商务运营中心,两栋办公楼装修基本完成后,在正式投入使用前安排专项反监视听及环境安全检测。项目重点覆盖会议室、重点办公室和相关办公区域,主要目的是针对装修阶段人员多、施工周期长、吊顶和线路大量开放等特点,在装修单位完成交付前对重点环境进行一次安全确认。项目实施过程中,每个房间均单独填写检测记录表,记录检查起止时间、检测项目和相关数据,并由甲方指定人员全程陪同、逐表签字确认。此次检测没有发现合同重点关注的明显非法窃听、偷拍装置,但现场出现的吊顶异常低温、测试手机以及检测完成后新增无线摄像装置等情况,为大型企业如何理解TSCM检测、检测边界和现场管理提供了有代表性的实践经验。
2026-09-03
年度保密教育为什么必须更新?AI办公、防偷拍与新风险正在改变培训重点
年度保密教育线上培训不是为了重复强调抽象口号,而是围绕“年度保密培训怎样跟上法规、技术和办公方式的变化,而不是重复讲旧内容”建立一套更清晰的判断框架。课程以现行法律法规与年度保密主题、近年来代表性失泄密案例及风险隐患、商业秘密保护基础知识与岗位实践要求等内容为重点,适合机关、企事业单位全体员工、涉密及关键岗位人员、部门负责人和管理人员学习。其核心价值,是帮助企业把风险认知转化为岗位动作,并为后续制度、流程和技术措施建立共同语言。
2026-07-29
既要“突击性”,又不能安排“神秘客”:制造企业可以怎样做不预告的一线保密核查
管理严格的制造工厂与开放式零售场所不同,陌生人员通常需要门禁、访客审批和内部陪同,简单复制商超“神秘客”模式不仅难以实施,还可能为了测试而破坏企业正常的安全边界。但这并不意味着保密评估只能提前通知、走形式。更合理的方法是采用“授权但不预告具体对象”的核查机制:由企业高层和保密部门事先书面授权,外部专家合法进入厂区,但不提前通知被抽查部门、员工、题目和路线;现场随机抽样文件、区域、记录和人员,辅以情景问卷和受控测试。这样既保留突击性,也不需要伪造身份、非法进入或诱导真实泄密。
2026-11-05
为什么不建议冒充猎头“诱导泄密”?——企业保密测试不能把员工推向违规
有的企业为了验证员工是否真正守密,考虑由外部人员冒充猎头、竞争对手或合作方,通过职位、薪酬等诱因试探技术人员是否会透露真实商业秘密。这种做法看似“贴近真实攻击”,却容易把保密评估从风险验证变成诱导实际违规。严格说,把企业内部这种测试简单称为“钓鱼执法”并不准确,因为企业和咨询机构不是行政执法机关;但如果测试通过虚假身份处理员工个人信息、由第三方实际接触真实秘密、诱导员工违反保密义务,或者将结果直接作为惩戒依据,就会带来商业秘密、个人信息、劳动用工和证据合规等多重风险。更稳妥的方法是使用授权、受控、使用虚拟信息的情景测试,验证员工能否识别异常接触、拒绝披露并及时报告,而不是诱导其真正泄密。
2026-11-05
保密评估多久做一次才合适?关键在企业风险什么时候发生变化
保密评估并不存在适用于所有企业的固定周期。对商业秘密较少、业务稳定的企业,年度评估可能已经足够;对研发密集、新材料、高端制造等企业,仅按日历每年检查一次往往过于机械。更合理的做法是建立“周期评估+事件触发评估+日常抽查”的组合机制:体系建立后做基线评估,年度进行综合复评,在重大研发项目、厂区搬迁、组织调整、核心人员离职、供应链变化、并购合作或出现泄密线索时增加专项评估。评估频次应由风险变化决定,而不是单纯追求次数。
2026-11-05
保密评估不是“查员工”:它评估的是企业的保密管理体系能否真正运行
企业委托外部机构开展保密评估,目的不应是寻找几个员工错误、制造处罚依据,而应通过独立视角判断商业秘密识别、人员管理、区域管理、文件载体、信息系统、供应商与离职环节等控制措施是否真正有效。保密评估既不同于日常保密检查,也不同于泄密事件调查,它更接近一种管理体系的风险诊断:以事实和证据为基础发现差距,确定风险优先级,提出整改方案,并通过后续复评验证整改效果。对已经完成制度建设和员工教育的企业而言,评估是把“有制度”转化为“有效控制”的关键环节。
2026-11-05
培训做了、协议签了,怎么证明保密工作真正有效
某南方新材料制造企业已经完成员工保密教育,并与相关人员签署了保密协议,但管理层仍希望进一步确认这些措施是否真正落实到日常工作中。这个需求很有代表性:培训、制度和协议只能证明企业“已经做了什么”,不能自动证明员工“真正理解了什么”、岗位“实际执行了什么”、风险“是否已经被控制”。企业验证保密工作成效,更合适的方法不是安排陌生人混入厂区,也不是诱导员工真实泄密,而是建立以制度、现场、人员、载体和运行记录为证据的保密评估机制,通过授权的随机抽查、访谈问卷、现场核验、记录抽样和整改复评,判断保密体系是否真正运行。
2026-11-05