
会议室不是关上门就安全:高管会议空间的声学风险
高管会议室集中承载经营决策、价格底线、并购安排和人事信息,其风险并不只来自隐藏设备。本文从空间结构、合法设备、人员流动和会议流程出发,说明为什么重点会议室需要独立的声学安全评估与会前控制。
2026-08-27
声光侦测分析到底做什么?一次专业检测的全过程
声光侦测不是简单扫描,更不是用单台仪器寻找“报警点”。本文以一次重点会议室检测为主线,说明需求确认、设备白名单、结构勘查、多工况测量、异常复核、风险分级、报告输出和整改复测之间的关系,帮助企业理解专业服务的真实交付内容。
2026-08-27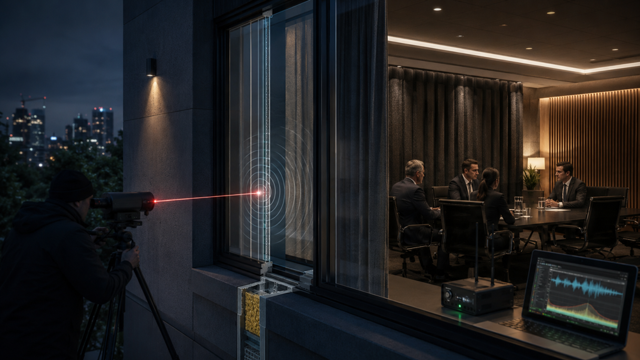
一束看不见的光,如何带走会议内容:光学窃密风险科普
临窗会议室、玻璃幕墙和高反射装饰面可能形成光学信息泄露条件。本文以非操作性的方式解释激光与红外光学窃密的基本风险、影响条件、常见误区,以及企业如何通过视线勘查、光谱检测、窗区治理和会议管理降低暴露面。
2026-08-27
办公室里听不见的风险:声音如何越过门窗和墙体
会议室关门后并不等于声音被完全封闭。空气传声、结构振动、风管串声和建筑缝隙都可能让谈话内容进入相邻区域。本文以办公空间为例,解释声音泄露的常见路径、人耳判断的局限,以及专业声光侦测如何通过多点测量和路径复核发现隐患。
2026-08-27
生物医药、新材料与精细化工企业的商业秘密技术防护重点
生物医药、新材料和精细化工企业的核心秘密常以配方、分子结构、菌株、反应条件、催化剂、实验数据、工艺窗口和样品形式存在,且贯穿实验室、中试、生产、检测和申报。本文分析行业特有风险并提出定制化技术防护与检测路径。
2026-08-27
制造业企业如何建立从研发到供应链的商业秘密技术防护体系?
制造业商业秘密贯穿研发设计、试制、采购、生产、质量、设备维护、销售报价和供应链协作。本文从资产识别、研发网络、生产终端、图纸外发、供应商接入、样品与设备数据等方面,提出分阶段技术防护方案。
2026-08-27
研发图纸、源代码、配方和实验数据,为什么不能用同一套防护策略?
图纸、源代码、配方和实验数据都可能构成核心商业秘密,但文件格式、业务流程、协作对象和泄密方式差异明显。本文比较四类资产的风险特征和适用控制,说明企业为什么需要定制化技术方案而不是一套策略全覆盖。
2026-08-26
生成式AI时代,企业商业秘密输入输出应如何管控?
员工使用生成式AI撰写方案、分析文档、生成代码和处理表格时,可能把配方、源代码、客户数据、合同和内部决策输入外部模型。本文梳理提示词、文件上传、插件与智能体、API、模型输出和日志风险,并提出分级准入、脱敏、企业网关和审计方法。
2026-08-26
云盘、SaaS与云上协同环境中的商业秘密防护
企业使用云盘、在线文档、项目管理、代码托管和各类SaaS后,商业秘密从本地系统扩展到云租户、移动终端和外部协作方。本文解析云上共享责任、账号、外链、同步、日志、备份和服务退出风险,并给出可落地的防护方法。
2026-08-26
涉密载体全生命周期技术管理:从领用到销毁的可验证控制
涉密载体包括U盘、移动硬盘、备份介质、纸质文件、样品、设备硬盘和其他承载商业秘密的物品。本文按照采购、登记、领用、使用、传递、存储、维修、降级和销毁阶段,说明技术控制与证据要求。
2026-08-26


