
从产生到销毁:商业秘密数据全生命周期技术防护指南
商业秘密风险贯穿信息全生命周期,单独保护存储环节远远不够。本文按信息产生、收集、存储、使用、加工、传输、共享、备份、归档和销毁阶段,梳理典型泄密通道、技术控制和责任证据,帮助企业建立连续、可验证的数据防护链。
2026-08-25
商业秘密保护、网络安全与数据安全有什么区别?
商业秘密保护、网络安全和数据安全相互关联,但保护对象、风险判断和管理目标并不完全相同。网络安全强调系统与网络的安全运行,数据安全关注数据处理活动和风险治理,商业秘密保护则围绕具有竞争价值且采取保护措施的非公开信息。本文通过业务场景对比,说明三者如何分工协同。
2026-08-25
为什么装了防泄密软件,企业仍然可能发生商业秘密泄露?
企业部署防泄密软件后仍可能发生泄密,原因通常不在产品名称,而在于资产识别不清、覆盖通道不足、策略配置失真、例外管理失控、日志无人运营以及物理环境和第三方场景未被纳入。本文说明单一软件无法替代完整商密技术防护体系,并给出从检测、整改到持续运营的落地方法。
2026-08-25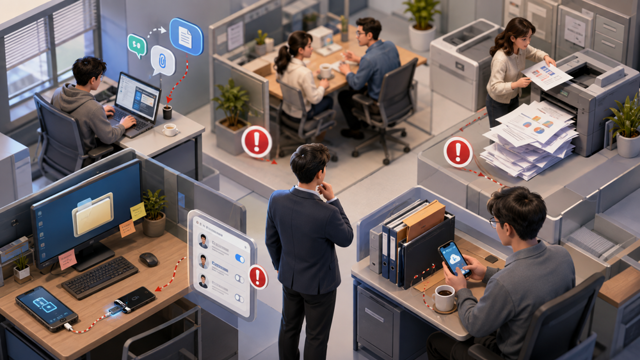
企业商业秘密技术防护到底防什么?
商业秘密技术防护并不是笼统地“保护机密”,而是识别核心信息、业务载体、使用人员和流转场景,再针对访问、复制、传输、拍摄、窃听、外发、云同步等具体泄密通道建立可验证的控制措施。本文从企业实际业务出发,解释技术防护到底防什么、怎样防以及如何形成持续运行的保护体系。
2026-08-25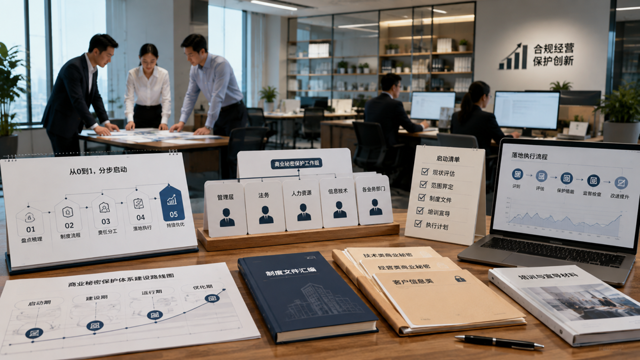
保密制度配套表格和台账怎么设计:让每项措施都能形成证据链
制度规定了应该做什么,表格和台账则证明企业实际做过。企业应围绕定密、知悉范围、权限、复制外发、载体、第三方、离职、销毁、培训、检查和事件处置建立必要记录,并通过版本、责任人、时间和结果形成连续证据链。
2026-08-25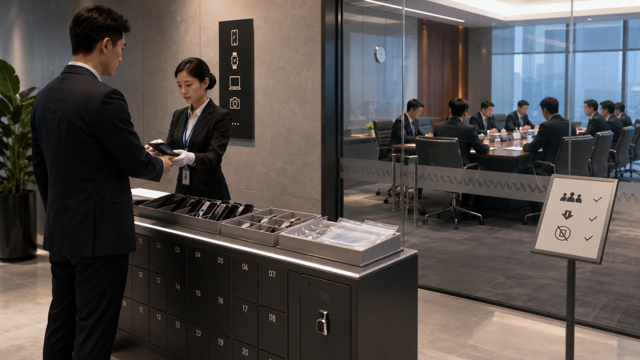
会议、访客和商务接待保密制度怎么制定:管住最容易被忽视的现场
董事会、研发评审、客户交流、工厂参观和商务接待会集中展示大量技术与经营信息。企业应对参会人员、会议区域、材料发放、拍照录音、远程连接、访客陪同、样品展示和会后回收作出分级规定,避免口头交流和现场观察造成泄密。
2026-08-21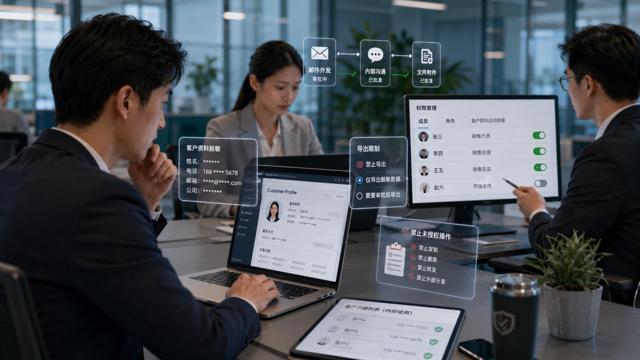
商业秘密泄露事件怎样应急处置:报告、止损、取证和追责的正确顺序
发现误发文件、账号异常、员工违规复制、设备丢失或竞争对手疑似使用企业资料时,企业需要立即报告、控制传播、保全证据、评估影响并依法处置。本文说明泄密事件制度应规定的响应角色、时间要求、技术动作、法律评估和复盘整改。
2026-08-21
企业保密检查和审计怎么做:从发现问题到整改关闭的完整闭环
保密检查不是翻看几份制度和签字表,而应核验商业秘密识别、人员权限、资料流转、信息系统、外协管理、离职交接和事件处置是否真实运行。本文介绍检查计划、取证方式、风险评级、整改责任、复核关闭和持续改进的实施方法。
2026-08-21
保密培训制度怎样避免走过场:按岗位、场景和风险分层设计
保密培训不是播放一次课件、让员工签到即可。有效培训应根据岗位接触的商业秘密和常见违规场景分层设计,覆盖入职、年度、调岗、项目启动、外部合作和事件复盘,并通过测试、演练、抽查和行为改进验证效果。本文介绍企业培训制度的完整框架。
2026-08-21
招投标、并购、融资和诉讼关键期怎样保护商业秘密
招投标、并购尽调、融资路演和诉讼举证需要向外部机构披露大量技术和经营信息。企业应对资料分级、接收方、用途、下载、转发、留存和项目结束后的处置进行专项控制,并建立受控数据室、编号水印、问答通道和异常事件处理机制。
2026-08-21


