密码管理服务商LastPass于2026年6月22日宣布,第三方市场情报平台Klue发生的安全事件影响其客户管理资料。攻击者利用供应商持有的连接授权,访问了LastPass在Salesforce环境中的信息。公司表示,其产品、服务和基础设施未受到此次事件影响,客户密码库仍然安全。此次受到影响的是商业联系和客户服务相关数据,与密码库属于不同系统范围。
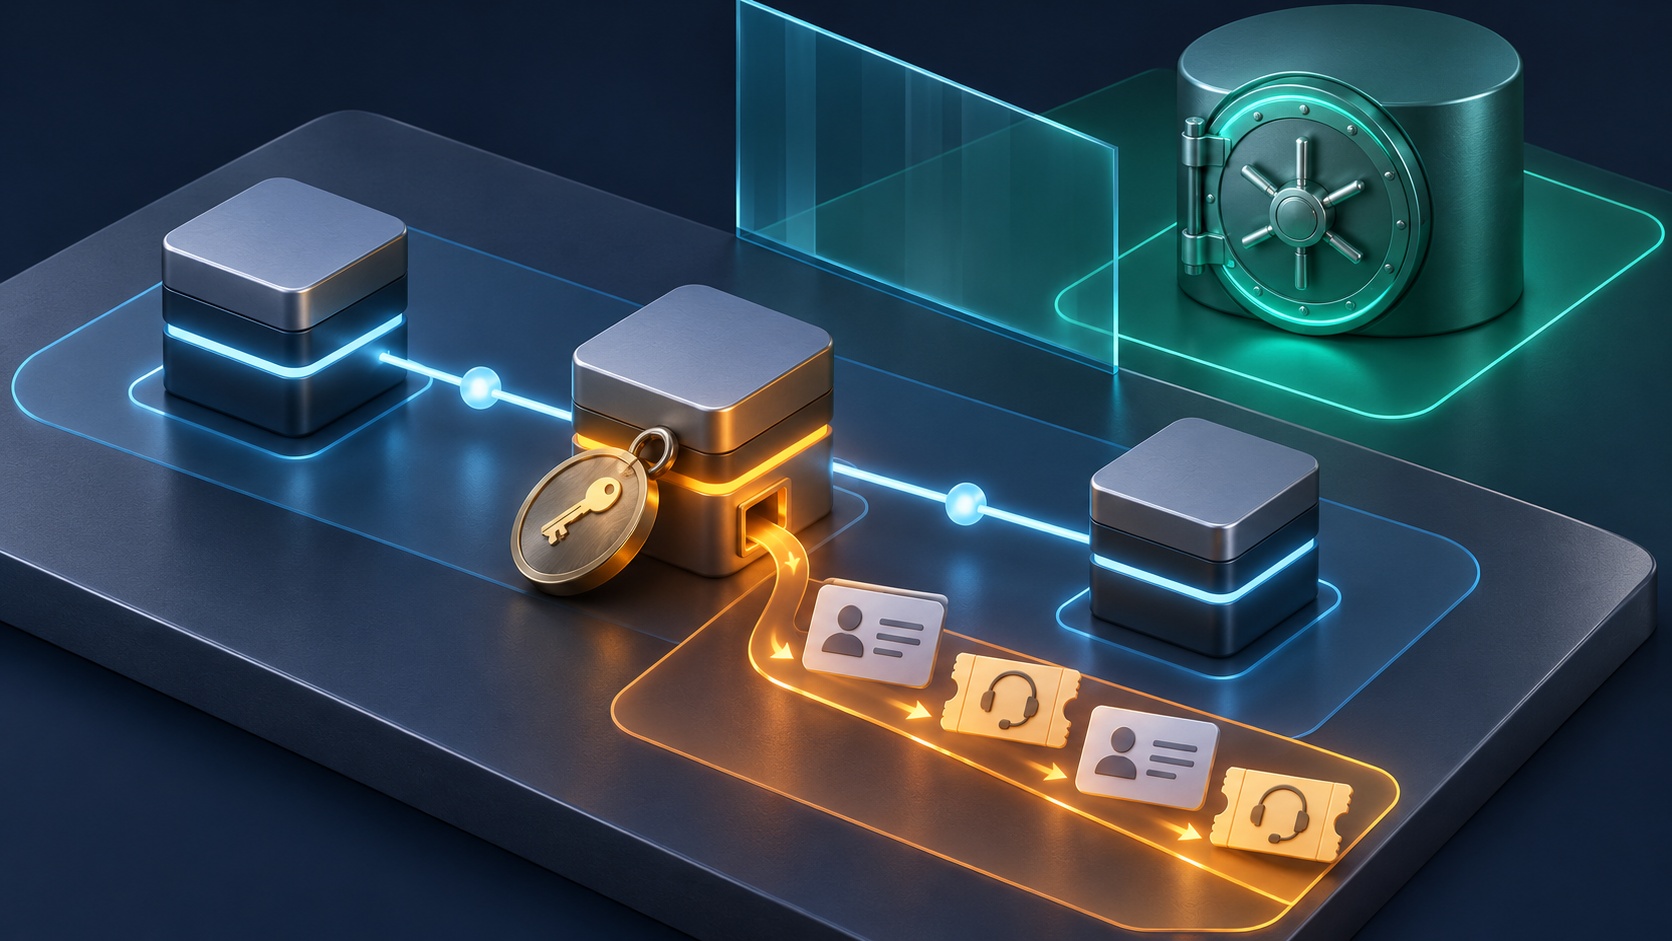
公司在6月12日获悉事件后展开调查。公告列出的资料包括客户姓名、电话、电子邮件、地址,以及部分支持工单和销售信息。Klue原用于市场和销售团队的情报工作,并连接客户管理及会话分析服务。LastPass称,没有证据显示Gong数据遭到访问。公告没有给出受影响人数,也未把所有使用LastPass产品的用户一概列入本次范围。
Klue6月18日最初说明,一项历史遗留凭据遭到滥用,事件涉及其与第三方服务连接的集成环境。公司表示,已删除未授权代码,停用相关连接并撤销凭据,同时聘请CrowdStrike开展调查,联络客户和执法部门。当时的说明主要解释已采取的处置措施,入口的技术细节则在7月发布的调查摘要中进一步明确。
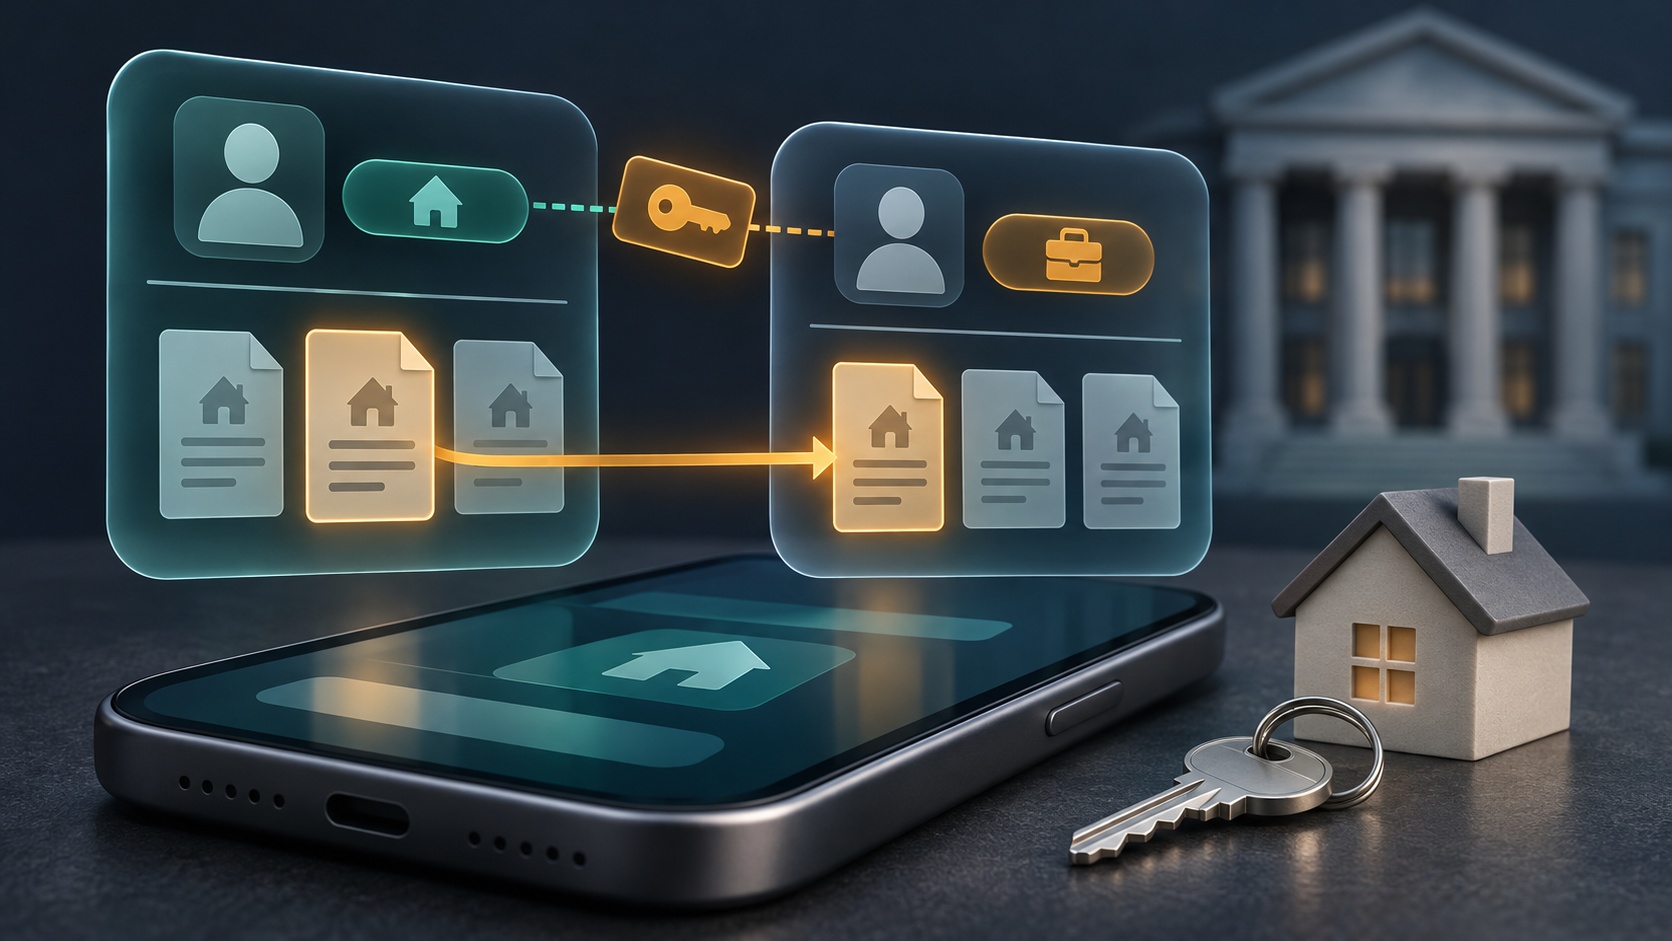
根据Klue7月1日公布的摘要,攻击者在6月11日利用一枚失守的GitHub个人访问令牌,向集成服务部署未经许可的代码,收集用于连接Salesforce的访问令牌和刷新令牌。这里涉及两层授权:前一层关系到供应商代码及服务,后一层关系到客户平台资料。攻击者借助已有业务连接继续访问数据,并不需要先突破每个客户的全部内部系统。
6月12日,Salesforce向Klue提示其集成出现可疑活动。Klue随后关闭相关运行组件,停用失守凭据并轮换连接令牌。公司称,外部调查于6月30日完成,未发现活动延续至6月12日之后,也未发现集成环境之外遭到访问的证据。上述结论来自Klue公开的调查摘要,最初那枚开发访问令牌究竟如何被取得,公开材料没有作出最终解释。
独立安全公司ReliaQuest6月的研究为同类活动补充了观察。研究人员发现,攻击者使用受信任的集成身份,通过接口持续获取客户管理记录,某些环境出现明显异常的查询密度。该公司并非事件受影响客户,也没有把观察到的每次操作都归于LastPass。其报告认为,凭据滥用和大量读取已经出现,但攻击者身份及完整影响仍不能仅凭相似手法确定。
这种连接方式使授权范围成为影响程度的关键。在正常业务中,外部应用需要读取部分资料才能提供服务;一旦持有该权限的令牌落入攻击者手中,系统可能仍将请求识别为原有集成。结合本案披露,可以看出客户联系人和支持记录受到访问,并不必然意味着密码管理核心环境同时失守。判断事件范围,需要对应实际连接权限和访问证据。
Klue随后公布的改进包括限制个人访问令牌,改用更短期的认证方式,加强秘密凭据扫描、开发及云环境审计记录和集中安全监测。LastPass则停止员工使用Klue,轮换相关接口令牌,并配合调查和执法联络。两家公司的处置分别发生在供应商环境和客户连接一侧,目的是切断已知访问途径,而不仅是要求终端用户修改普通登录密码。
同一供应商事件还影响了OneTrust。该公司说明,异常活动涉及其市场情报工具连接的Salesforce环境,并非客户自行配置的OneTrust平台集成。7月10日,它宣布完成技术调查并确认范围;8月27日又表示,所需通知已完成,没有新增重大结论。这个后续状态适用于OneTrust自身响应,不能据此推定所有Klue客户都已完成各自调查或获得相同结果。
LastPass在通知中提醒客户警惕冒充公司人员的联系,并强调不会索取主密码。联系人资料与支持记录可能为针对性的钓鱼活动提供背景,即使密码库没有受到本次事件影响,这类风险也仍然存在。不过,公开公告没有据此确认具体诈骗损失或用户总数。此次事件所暴露的突出问题,是供应商开发凭据与客户业务授权之间的关联,以及一条既有连接可能产生的跨机构影响。
保密管理启示
编者分析:接入客户管理系统的外部应用,应明确每个令牌能访问哪些资料、由谁保管及何时失效。停用服务时同步撤销授权,并关注第三方访问日志。客户支持记录也应减少留存不必要的敏感内容,以降低关联暴露风险。
资料来源
LastPass|2026-06-22|Klue Supply Chain Incident & LastPass Response(https://blog.lastpass.com/posts/klue-supply-chain-incident-and-lastpass-response)
Klue|2026-07-01|CrowdStrike Investigation Summary and Security Improvements(https://klue.com/blog/crowdstrike-investigation-summary-and-security-improvements)
Klue|2026-06-18|An Update on the Recent Klue Security Incident(https://klue.com/blog/an-update-on-recent-klue-security-incident)
ReliaQuest|2026-06-17;2026-06-22更新|Klue Integration Abused in Salesforce Data Theft(https://reliaquest.com/blog/threat-spotlight-integration-abused-in-crm-data-theft)
OneTrust|2026-06-19;2026-08-27更新|Update from OneTrust on Klue–Salesforce security incident(https://www.onetrust.com/blog/update-from-onetrust-on-klue-salesforce-security-incident/)