最小权限、知悉范围与零信任,如何落地到商业秘密保护?
商业秘密保护强调必要知悉,零信任强调持续验证,最小权限则要求只授予完成任务所需的访问能力。本文解释三者如何结合,通过实名身份、岗位与项目授权、临时权限、多因素认证、特权账号和持续复核,控制核心信息访问。
2026-08-26
数据分类分级如何转化为可执行的商业秘密技术策略?
数据分类分级只有映射到访问、存储、传输、打印、共享、备份和销毁策略,才能真正发挥作用。本文说明商业秘密属性与一般数据等级的关系,介绍分级维度、控制矩阵和动态调整方法,帮助企业避免“有标签、无措施”。
2026-08-26
如何建立企业商业秘密技术防护基线?
商业秘密技术防护基线是企业对核心资产和重点场景设定的最低安全要求,涵盖区域、设备、账号、权限、数据流转、外发、日志、应急和第三方管理。本文说明基线应包含什么、如何制定、怎样验收和持续更新。
2026-08-26
检测完成后为什么必须复测?
首次检测发现问题只是起点。若没有复测,企业无法确认整改是否真正完成、技术配置是否有效、业务是否产生绕行以及新的风险是否被引入。本文说明复测的必要性、验收标准、常见失败原因和闭环方法。
2026-08-26
并购、融资、招投标与诉讼关键期,为什么要做专项保密检测?
并购、融资、招投标、诉讼和重大商务谈判期间,企业需要在短时间内向外部机构提供大量敏感资料,临时账号、数据室、会议、打印、移动办公和第三方终端显著增加。专项保密检测可在关键窗口识别风险、验证安全配置并建立可追踪的资料交换机制。
2026-08-26
涉密人员离职、调岗和外包退出前,为什么要做专项技术检查?
离职、调岗和外包退出是商业秘密风险显著上升的阶段。专项技术检查可确认账号权限是否收回、终端和移动介质是否留有副本、云盘和共享链接是否清理、近期是否存在异常下载,并为内部管理和后续处置保留必要证据。
2026-08-26
企业邮箱、企业微信、网盘和共享链接的外发风险怎么查?
邮件、即时通信、企业网盘和共享链接已成为核心资料流转的主要渠道,也带来误发、越权共享、长期外链、个人账号同步和云端副本风险。本文介绍外发风险检查项目、日志关联方法和受控协作机制。
2026-08-26
U盘、移动硬盘、打印机与外设的商业秘密泄露风险检测
U盘、移动硬盘、手机、打印机、扫描仪、复合机、刻录设备和扩展坞都可能成为商密复制、残留和绕行通道。本文从设备识别、接口控制、数据留存、维修报废和日志追溯角度,说明外设风险检测与管理方法。
2026-08-26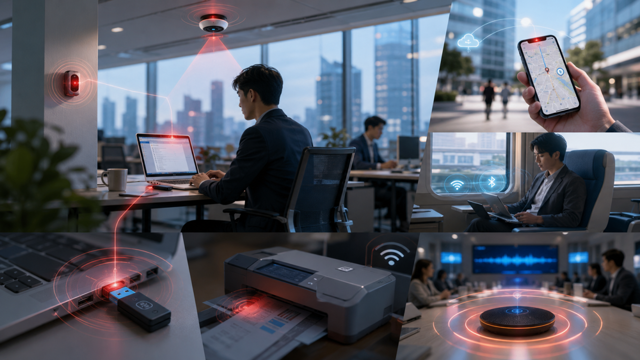
无线网络、蓝牙与物联网设备为何成为隐蔽泄密通道?
企业无线环境已从单一Wi-Fi扩展到蓝牙、无线投屏、摄像头、打印机、门禁、传感器和蜂窝通信模块。设备数量多、配置分散、信号穿透边界,容易形成难以察觉的泄密通道。本文介绍无线风险类型、检测方法和分区治理思路。
2026-08-26
办公电脑终端泄密风险检测:员工没有恶意,也可能留下严重漏洞
办公电脑是商业秘密产生、加工和外发最集中的载体。即使员工没有主观恶意,本地缓存、浏览器下载、个人云盘、聊天软件、共享账号、外接设备、弱口令和错误权限也会形成泄密漏洞。本文介绍终端风险检测的范围、方法和整改重点。
2026-08-26